📸 Créditos da imagem: reprodução / MacMagazine
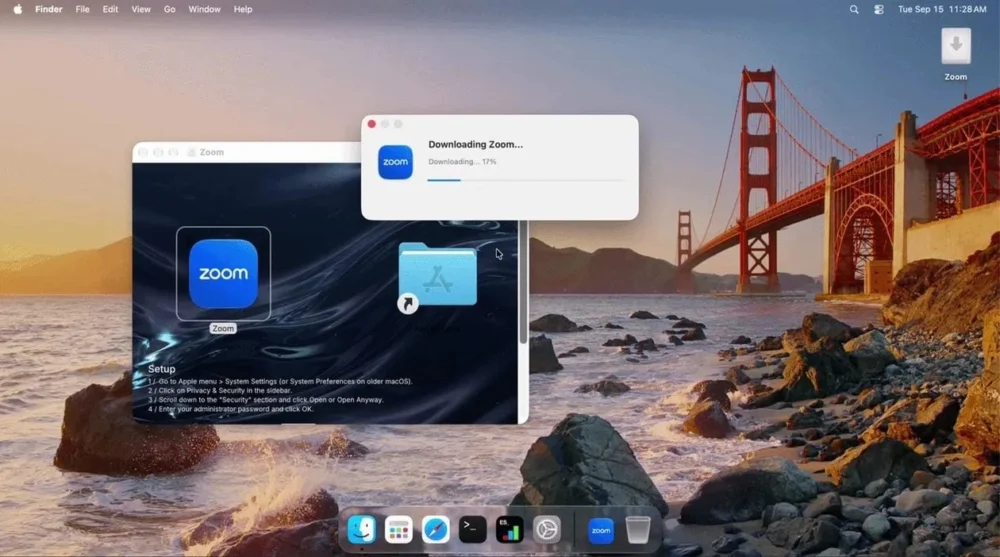
Os pesquisadores da empresa de segurança Jamf descreveram recentemente o CloudSyncD, um malware para macOS que se disfarça de instalador do Zoom (sim, mais um) para obter acesso ao computador dos usuários.
Quando o usuário clica no arquivo falso (Zoom. dmg) para instalar o aplicativo, por não ser um software autêntico, acaba induzindo o usuário a desativar a proteção nativa do macOS para permitir a sua instalação na máquina.
Em seguida, o software solicita que o usuário digite a senha do computador e carrega um segundo malware, escondido de forma inteligente em um arquivo de dados falso, já no formato executável nativo do macOS.
Esse segundo software, denominado cloudsyncd, é um binário universal que usa a senha roubada pelo malware anterior para obter acesso total ao disco do usuário e estabelecer comunicação com o servidor dos atacantes.
Uma vez na máquina, ele envia informações básicas do Mac (como modelo, RAM 1Random access memory, ou memória de acesso aleatório. versão do sistema) e passa a fazer check-ins periódicos, aguardando eventuais instruções enviadas pelo servidor.
Malware se passa por página do GitHub para acessar e roubar credenciais no macOS
Malware para macOS é capaz de drenar carteiras de criptomoedas
Embora não tenham sido encontradas instruções para roubar dados como senhas e carteiras de criptomoedas, a comunicação com o servidor acaba sendo uma porta de entrada para execução remota de outros códigos.
Para evitar esse tipo de ataque, é sempre bom ficar de olho ao baixar qualquer arquivo (principalmente aplicativos) na internet, buscar exatamente o site oficial e prestar muita atenção na URL acessada.
via Macworld
Notas de rodapé1Random access memory, ou memória de acesso aleatório.
📰 Leia a notícia completa em: MacMagazine »