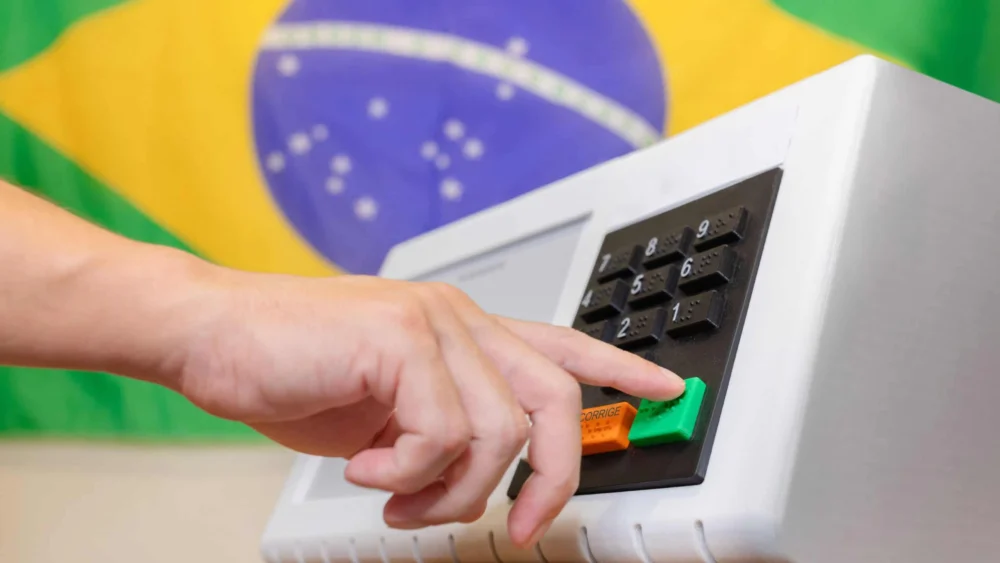
📸 Créditos da imagem: Abdias Pinheiro/TSE
A cada ciclo eleitoral, milhões de cidadãos se dirigem às cabines de votação para escolher seus representantes nos poderes Executivo e Legislativo. Seja para definir os ocupantes dos cargos de presidente da República, governador, senador ou deputados federal e estadual, o ponto de contato do eleitor com o processo democrático é sempre a urna eletrônica. Criado para trazer celeridade e transparência à apuração, o equipamento completou 30 anos de história consolidado como uma das soluções de engenharia mais complexas e seguras da administração pública.
O dispositivo físico é apenas a ponta do iceberg de um ecossistema abrangente que engloba softwares proprietários, processos logísticos rigorosos e um vasto contingente humano. Para exemplificar a magnitude dessa operação, o pleito municipal de 2024 mobilizou mais de 155 milhões de eleitores aptos e cerca de dois milhões de mesários. Esse volume consolidou o processo brasileiro como a maior eleição totalmente informatizada do planeta, segundo dados do Tribunal Superior Eleitoral (TSE).
Por dentro das urnas eletrônicas: UEnux e o isolamento de periféricos
O alicerce de proteção da urna combina desenvolvimento de software sob medida e isolamento de hardware. O sistema operacional padrão adotado é o UEnux, uma distribuição enxuta baseada em Linux desenvolvida especificamente para as demandas da Justiça Eleitoral a partir do modelo de urna UE2008. Projetado para conter exclusivamente os binários essenciais à votação, o UEnux dispensa qualquer aplicação supérflua, não possui terminal de comandos aberto e é desprovido de drivers para conexão a redes externas, como antenas Wi-Fi, receptores Bluetooth ou portas de rede cabeada.
A redução drástica do código diminui proporcionalmente a probabilidade de bugs e pontos de vulnerabilidade, seguindo preceitos clássicos de cibersegurança. Além da resiliência técnica, a posse integral do código-fonte representa uma salvaguarda de soberania nacional, garantindo que o país não dependa de fornecedores privados ou plataformas proprietárias estrangeiras para gerenciar o processo eleitoral.
Em conjunto com o sistema operacional, a integridade da máquina depende de barreiras físicas projetadas para barrar substituições ou adulterações nos componentes internos:
- Autenticação de periféricos: Componentes como o teclado numérico, o leitor biométrico e a impressora térmica contam com chips criptográficos individuais. Esses itens operam somente após validação mútua por assinatura digital com o sistema oficial, impedindo o funcionamento de peças não homologadas ou genéricas.
- Travamento de segurança: O terminal integra camadas de monitoramento contínuo capazes de responder imediatamente a qualquer tentativa de intrusão, congelando o sistema e bloqueando acessos externos.
- Chip de segurança: Conhecido como Módulo de Segurança Embarcado (MSE), esse chip físico atua como um cofre criptográfico dedicado, guardando chaves de segurança e autenticando relatórios cruciais como o Boletim de Urna (BU) e o Registro Digital do Voto (RDV).
A união simbiótica entre o hardware blindado e o sistema operacional bloqueia a injeção de programas não autorizados, inviabilizando a execução de versões modificadas do software de votação durante as etapas do pleito.
Criptografia e a matemática por trás da ‘lacração’ do código
A confiabilidade do sistema é validada meses antes do dia da votação por meio de ciclos contínuos de auditoria pública. O TSE abre o código-fonte para verificação aprofundada por diversas entidades fiscalizadoras, universidades e órgãos técnicos, permitindo a checagem detalhada das rotinas criptográficas e das regras de negócio implementadas.
Concluída a fase de inspeção, ocorre a Cerimônia de Assinatura Digital e Lacração dos Sistemas Eleitorais. Nesse procedimento, os softwares são compilados e assinados digitalmente por representantes do TSE, da Procuradoria-Geral da República (PGR), da Ordem dos Advogados do Brasil (OAB) e de outras instituições. Os pacotes finais autenticados são gravados em mídias físicas seguras e trancados na sala-cofre do tribunal.
Quando a urna eletrônica é inicializada na seção eleitoral, a rotina de boot executa uma rigorosa validação matemática. O kernel verifica a integridade de cada cadeia de assinaturas digitais; caso seja identificada qualquer discrepância em relação às chaves criptográficas geradas na lacração, o equipamento é travado de maneira irreversível, não permitindo o prosseguimento da votação.
Todo o funcionamento ocorre estritamente isolado da internet e de qualquer ambiente de rede local. Ao término do horário de votação, o terminal imprime os exemplares físicos do Boletim de Urna e armazena os dados consolidados em uma Mídia de Resultado específica. Essa mídia criptografada é encaminhada fisicamente a um ponto de transmissão homologado (JE Connect), que transfere os pacotes por meio de uma VPN protegida via satélite ou rede privativa dedicada, sem conexão com a internet pública.
Por fim, a privacidade da manifestação política é salvaguardada pelo Registro Digital do Voto. O mecanismo armazena os registros em ordem aleatória, impossibilitando correlacionar o eleitor identificado pelo mesário com as escolhas computadas. Assim, as urnas asseguram tanto a rapidez na apuração quanto a inviolabilidade do sigilo constitucional do voto.
📰 Leia a notícia completa em: Olhar Digital »